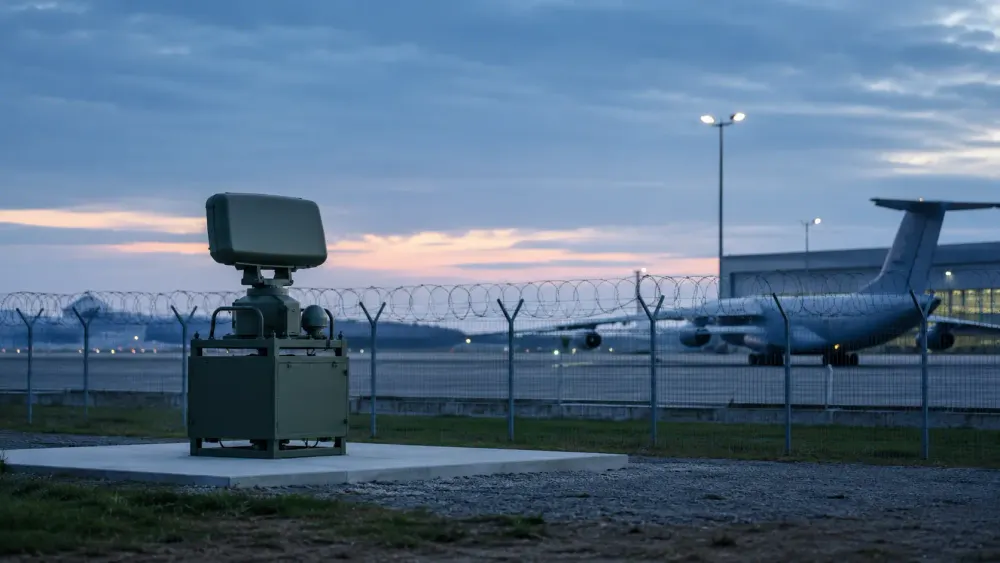
Tres drones y unos 50 gramos de explosivos presuntamente de uso militar se han vinculado a un intento de ataque cerca del aeropuerto de Leipzig/Halle, en Alemania, un centro logístico militar de la OTAN y Ucrania. Esto ocurre mientras las autoridades europeas se enfrentan a un aumento generalizado de la actividad hostil por debajo del umbral de la guerra abierta. El último informe del Wall Street Journal relaciona las incursiones con drones, el sabotaje, los ciberataques y las acciones encubiertas en todo el continente con una campaña que, según las autoridades, tiene como objetivo intimidar a los partidarios de Ucrania y poner a prueba la respuesta de la OTAN. Rusia niega haber dirigido la actividad, y la atribución sigue siendo incompleta o controvertida en varios casos importantes.
Las pruebas recabadas en Leipzig demuestran por qué la campaña se está volviendo más peligrosa. El 4 de agosto se descubrió un dron cargado de explosivos cerca de un avión de carga Antonov ucraniano utilizado para suministros militares; los investigadores sospechan que un segundo dron impactó contra un avión de carga de DHL, y un tercer dron con presunto material explosivo fue hallado al oeste del aeropuerto diez días después. El canciller Friedrich Merz declaró que Alemania identificaría al responsable, pero Berlín no había acusado formalmente a Rusia cuando Reuters informó del nuevo hallazgo.
La OTAN se enfrenta a un problema distinto al de la disuasión convencional. Los drones pequeños, los incendios provocados, las ciberataques y los saboteadores reclutados localmente pueden generar costes sin constituir un ataque militar claro que provoque una respuesta predecible de la alianza. La cuestión estratégica central ya no reside en si se está produciendo actividad hostil, sino en si los aliados pueden atribuirla con la suficiente rapidez y responder de forma proporcional para evitar su repetición, sin que cada incidente ambiguo se convierta en una confrontación directa.
Un centro logístico se convierte en una advertencia
Leipzig/Halle es uno de los aeropuertos de carga más grandes de Europa y da servicio a los flujos de mercancías relacionados con la OTAN y Ucrania. La policía alemana cerró ambas pistas después de que un empleado del aeropuerto encontrara el primer dron, retirara su detonador y desplegara un robot de desactivación de explosivos. Según la agencia AP , el aparente segundo objeto causó daños leves a un avión de carga tras abortar el aterrizaje y desviarse, pero ningún pasajero ni trabajador resultó herido.
El incidente tiene relevancia operativa, aunque el artefacto no detonó. Una aeronave de bajo costo penetró en un entorno aéreo seguro y apareció cerca de un avión de carga pesada ucraniano, causando una perturbación que superó con creces el costo de la plataforma. El ministro del Interior alemán describió el episodio como un escenario de ataque híbrido, sin pronunciarse sobre quién fue el responsable, una distinción importante porque la sospecha política, la evaluación de inteligencia y las pruebas suficientes para un enjuiciamiento no son intercambiables.
Leipzig también tiene un historial relevante. En 2024, un paquete incendiario se prendió fuego en un centro logístico del aeropuerto después de que un retraso en el vuelo impidiera su carga en un avión, en el marco de una conspiración que funcionarios occidentales sospechaban que estaba vinculada a la inteligencia rusa. Si bien este hecho no prueba una autoría común, centra la atención en una instalación que gestiona el tipo de apoyo militar que Moscú tiene interés en interrumpir.
Los drones están cruzando el espacio aéreo de la OTAN
El desafío para la seguridad física se extiende a lo largo del flanco oriental de la OTAN. El 16 de agosto, un F-18 español asignado a la vigilancia aérea de la alianza derribó un dron tras su entrada en Rumanía procedente de Moldavia, el cuarto dron destruido sobre el país en 2026. La OTAN afirmó que la aeronave parecía rusa, mientras que el Ministerio de Defensa rumano dejó su origen bajo investigación, según informó Reuters.
Rumania comparte una frontera de 612 kilómetros con Ucrania y ha sufrido repetidos desbordamientos debido a los ataques rusos contra puertos e infraestructuras ucranianas cerca del Danubio. Aviones de combate rumanos derribaron tres drones rusos en julio, y un dron ruso impactó contra un edificio de apartamentos en Galati en mayo, hiriendo a dos personas. Cada incursión obliga a la OTAN a distinguir entre errores de navegación, efectos de guerra electrónica, sondeos deliberados y ataques, a veces en cuestión de minutos, mientras el espacio aéreo civil permanece activo.
Esa incertidumbre puede tener, por sí misma, un efecto coercitivo. Los lanzamientos de sistemas de defensa aérea, el cierre de aeropuertos y las salidas de cazas cuestan mucho más que los drones que los activan, mientras que las alertas repetidas generan fatiga y aumentan la probabilidad de errores de cálculo. Por lo tanto, el problema de la OTAN es económico y procedimental, además de militar: debe defender el territorio aliado de forma consistente sin permitir que cualquier intrusión de bajo coste dicte una respuesta costosa o que agrave el conflicto.
La negación es el arma principal
Las operaciones en zonas grises tienen éxito cuando la responsabilidad resulta difícil de demostrar. El Proyecto de Datos sobre Localización y Eventos de Conflictos Armados (ACLED, por sus siglas en inglés) identificó 190 incidentes de presunta actividad hostil rusa en toda Europa entre febrero de 2022 y abril de 2025, incluyendo 59 sobrevuelos de drones, 45 actos de sabotaje y 12 casos de incendios provocados. Su análisis ACLED advierte explícitamente que la clasificación registra sospechas creíbles, en lugar de atribuir cada evento a Rusia de forma independiente.
El patrón es lo suficientemente amplio como para ser relevante incluso con esa limitación. Alemania registró 39 de los incidentes, seguida de Noruega con 19, Finlandia con 17 y Polonia con 16; más de la mitad del total ocurrió en 2024. Entre los objetivos se incluyeron rutas de transporte, instalaciones energéticas, infraestructura hídrica, instalaciones militares y organizaciones que apoyan a Ucrania, pero algunos incidentes podrían tener autores o explicaciones no relacionadas.
Rusia puede distanciarse aún más subcontratando operaciones. Un informe de RUSI reveló que el sabotaje de bajo nivel suele asignarse a personas comunes reclutadas mediante mensajería cifrada y pagadas con criptomonedas. Este enfoque de "economía colaborativa" abarata los ataques, limita la exposición de los oficiales de inteligencia capacitados y obliga a los investigadores a seguir rastros financieros y digitales fragmentados en lugar de una cadena de mando convencional.
La OTAN tiene opciones distintas al Artículo 5
La OTAN define las amenazas híbridas como combinaciones de herramientas militares y no militares, encubiertas y abiertas, que difuminan la frontera entre la paz y la guerra. Su estrategia híbrida hace hincapié en el intercambio de inteligencia, la atribución de responsabilidades, la preparación civil, la protección de infraestructuras críticas, la ciberdefensa y los equipos de apoyo especializados. La alianza también afirma que las acciones híbridas podrían conducir a la defensa colectiva, pero el Consejo del Atlántico Norte tomaría esa decisión política caso por caso.
Esa flexibilidad evita una respuesta militar automática ante actividades ambiguas, pero también genera incertidumbre que un adversario puede aprovechar. El Artículo 5 es más sólido cuando un ataque armado es inconfundible; el sabotaje por parte de un intermediario civil, el malware propagado a través de terceros países o un dron no identificado plantean una decisión colectiva más difícil. Los aliados deben ponerse de acuerdo no solo sobre quién actuó, sino también sobre la intención, la gravedad y la respuesta más adecuada para prevenir que se repita.
La OTAN está reforzando la vigilancia y la capacidad de respuesta mediante la Operación Centinela Oriental en el flanco oriental y la Operación Centinela Báltico en torno a la infraestructura submarina. El informe de la alianza sobre Ucrania indica que los miembros están ampliando el intercambio de inteligencia, las defensas cibernéticas y la vigilancia multidominio, al tiempo que mantienen 500.000 efectivos en estado de máxima alerta. Estas fuerzas disuaden los ataques convencionales, pero la policía, los servicios de inteligencia, los operadores aeroportuarios, los investigadores financieros y los propietarios de infraestructuras privadas realizan gran parte del trabajo diario contra las operaciones en la zona gris.
Europa está preparando una respuesta más amplia
La Unión Europea ha creado un marco de sanciones específico para actividades desestabilizadoras, como el sabotaje, los ciberataques, la injerencia electoral y las amenazas a infraestructuras críticas. El marco actual de la UE abarca a 80 personas y 20 entidades, y permite imponer restricciones a buques, aeronaves, bienes inmuebles, redes digitales y transacciones financieras. Las sanciones pueden exponer redes y limitar los viajes o la financiación, pero no detienen físicamente un dron comercial ni protegen una pista de aterrizaje.
Por lo tanto, las defensas operativas deben volverse más locales y rutinarias. Los aeropuertos necesitan sistemas de detección por capas que puedan distinguir entre aves, aeronaves recreativas y drones hostiles; las instalaciones de logística militar requieren autorización rápida para interferir, capturar o destruir un dispositivo sin poner en peligro la aviación civil. Las instituciones financieras y los servicios de criptomonedas pueden ayudar a identificar pagos a testaferros reclutados, mientras que los fiscales necesitan mecanismos para compartir pruebas que conecten actos aparentemente menores a través de las fronteras.
La atribución pública es otra herramienta defensiva, pero las acusaciones prematuras tienen consecuencias. Nombrar a Rusia sin pruebas fehacientes puede debilitar la credibilidad y proporcionar a Moscú material para la desinformación; esperar demasiado puede hacer que los gobiernos aliados parezcan pasivos y que los ciudadanos no comprendan el riesgo. Por lo tanto, la declaración pendiente de Alemania sobre la investigación de Leipzig tendrá repercusiones no solo para un caso penal, sino también para el estándar de prueba que los aliados esperan antes de imponer sanciones.
La disuasión depende de un costo visible
Los incidentes más recientes demuestran que la red de apoyo militar europea puede ser presionada sin un ataque convencional. Sin embargo, no demuestran que cada incendio sospechoso, ataque con drones o fallo cibernético pertenezca a una operación rusa centralizada. Una respuesta creíble debe preservar esa distinción, al tiempo que conecta los incidentes que comparten financiación, equipamiento, infraestructura digital o responsables.
Las cuestiones más importantes ahora son si Alemania atribuye públicamente el atentado de Leipzig, si la investigación rumana sobre el dron confirma su origen ruso y si la OTAN puede convertir la inteligencia compartida en una acción defensiva más rápida. Una disuasión eficaz dificultaría la ocultación de las operaciones, las encarecería y reduciría la probabilidad de interrumpir el apoyo militar a Ucrania. El fracaso dejaría a la alianza enfrentándose a una serie creciente de incidentes individualmente ambiguos cuyo efecto combinado es cada vez más militar.